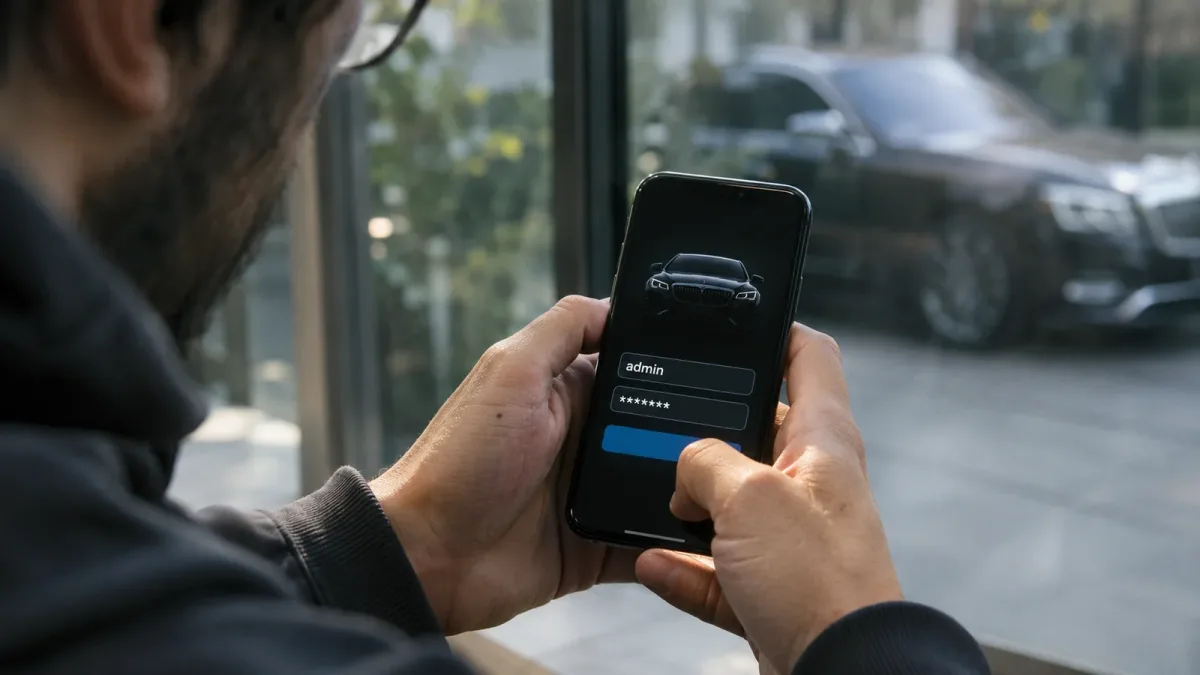
Due esperti di sicurezza hanno scoperto che i sistemi di login di due app automobilistiche usavano credenziali predefinite. Il risultato: accesso a qualsiasi account cliente e, per i veicoli connessi, la possibilità di sbloccare le portiere e avviare il motore da remoto.
Un'auto connessa è oggi una porta d'accesso controllata da un'app sul telefono. Quando tocchi il pulsante "sblocca" sullo schermo, il tuo telefono non parla direttamente con la macchina: invia un messaggio ai server della casa automobilistica, che lo inoltrano al modulo telematico del veicolo. Controllare l'account del proprietario significa controllare le chiavi digitali. È esattamente quello che hanno fatto Shubham Shah e Sam Curry, due ricercatori di sicurezza che a febbraio 2026 hanno dimostrato di poter accedere a qualsiasi profilo cliente di due case automobilistiche e, per i veicoli connessi, sbloccare le portiere e avviare il motore.
Tutto è partito da una credenziale predefinita: admin come username, admin come password.
Chi
Shubham Shah è co-fondatore di Assetnote, una società specializzata in ricerca di vulnerabilità. Sam Curry è un ricercatore di sicurezza con una lunga storia di scoperte su sistemi automotive: nel 2024 ha documentato falle nei servizi connessi di Kia, nel 2023 ha partecipato a uno studio che ha trovato debolezze web nei sistemi di Honda, Nissan, Hyundai, Ford e Porsche. Entrambi hanno una reputazione consolidata nel trovare difetti di configurazione nei backend delle app, non nei veicoli stessi.
Cosa è successo
I sistemi di login delle due app automobilistiche si basavano su ForgeRock, una piattaforma di gestione delle identità digitali ora parte di Ping Identity (commercializzata come PingIDM). ForgeRock gestisce la registrazione dei clienti, l'archiviazione delle password, i codici di verifica e i permessi di accesso ai servizi. Lo usano banche, operatori telefonici, agenzie governative e case automobilistiche.
ForgeRock include uno strumento di sviluppo chiamato Apache Felix Web Console, usato durante i test per installare e configurare i moduli del software. La guida di produzione di Ping Identity è esplicita: questa console deve essere rimossa o protetta prima di mettere il servizio online, e le credenziali predefinite devono essere cambiate.
Su entrambi i server delle case automobilistiche, la console era ancora presente e accettava esattamente le credenziali documentate: admin/admin.
L'accesso era bloccato da un firewall (WAF), ma i ricercatori hanno sfruttato una debolezza nella lettura degli indirizzi web. Aggiungendo caratteri codificati e segmenti di percorso extra, hanno fatto sì che il firewall interpretasse la richiesta come una semplice richiesta di file statico, mentre il server la leggesse come una chiamata alla console amministrativa. Una volta dentro, hanno usato lo scheduler integrato della piattaforma per eseguire script Groovy (un linguaggio che gira sulla stessa macchina virtuale Java del server) e installare un accesso a riga di comando.
Da lì, hanno trovato le credenziali dell'amministratore del database clienti nelle variabili d'ambiente e hanno potuto cercare e modificare qualsiasi profilo. Hanno cambiato l'indirizzo email e la password di un account target, si sono autenticati come quel cliente attraverso l'app normale, e hanno ricevuto gli stessi token di accesso che usa l'app ufficiale. Quei token erano le chiavi della macchina.
Usando i comandi del veicolo dell'account compromesso, hanno sbloccato le portiere e avviato il motore di un'auto di prova, con il proprietario in piedi accanto, poi hanno spento il motore e l'hanno bloccata di nuovo. I test sono stati eseguiti solo su auto di loro proprietà o con permesso esplicito, negli Stati Uniti a febbraio 2026.
Shah ha pubblicato un secondo attacco sui sistemi australiani dello stesso marchio, dove il punto di accesso era diverso: credenziali admin per il server di identità erano state lasciate nel codice dell'app, destinate a un setup di test.
Entrambi gli attacchi insieme avrebbero permesso di inviare comandi di sblocco e avvio motore alle auto dei marchi in Australia, Stati Uniti e Canada.
I ricercatori sono stati attenti: hanno cambiato l'email e la password di un account, ma non hanno fatto logout dal proprietario dall'app, e hanno reindirizzato gli avvisi dell'account al loro telefono, tenendoli lontani dal telefono del proprietario. Dopo il test, hanno ripristinato l'indirizzo email originale.
Entrambe le case automobilistiche hanno chiuso il buco circa due ore dopo la segnalazione. I ricercatori hanno pubblicato il loro lavoro il 7 novembre 2026, nove mesi dopo la scoperta.
Perché è importante
Questa non è una nuova vulnerabilità in ForgeRock: è un errore di configurazione. Per questo motivo non c'è un CVE (il numero pubblico che traccia i difetti) e nessun avviso del fornitore. La console e la sua password predefinita sono documentate da anni, e la guida di hardening del produttore già dice agli operatori di rimuoverla o cambiarne la password prima di andare in produzione.
Ma il caso rivela un problema più ampio: l'investimento in difese perimetrali (come i firewall) può nascondere debolezze strutturali dietro le quinte. Shah lo ha sintetizzato così: "Un grande investimento in un WAF di solito significa cerotti su qualcosa che si sa essere rotto".
Per le case automobilistiche, il danno potenziale è enorme. Un attaccante che controlla l'account di un cliente controlla la macchina: può localizzarla, sbloccarla, avviarla, fermarla, accedere ai dati di bordo. Non serve stare vicino alla vittima come negli attacchi di relay alle chiavi senza contatto: un difetto nel server può colpire auto parcheggiate su un altro continente.
Questo non è il primo caso. Nel 2024, Shah ha mostrato come Subaru negli Stati Uniti, Canada e Giappone potevano essere localizzate e sbloccate attraverso un pannello admin esposto. Nel 2023, uno studio di cui Curry faceva parte ha trovato debolezze web nei servizi di sei grandi marchi. Il pattern è ricorrente: i sistemi di identità e controllo remoto delle auto connesse spesso portano con sé configurazioni ereditate dai test, credenziali non ruotate, console amministrative dimenticate.
Cosa aspettarsi
Per i team che gestiscono ForgeRock (ora PingIDM), due controlli sono critici:
- Cercare la console Apache Felix all'indirizzo
/system/consolee rimuoverla o cambiarne la password predefinita. - Non contare sulle regole di percorso del firewall per nascondere una pagina admin. Un percorso interpretato diversamente dal firewall e dal server può scavalcare le regole, come è accaduto qui.
Ping Identity probabilmente pubblicherà una guida di remediation, anche se non c'è una patch tecnica da rilasciare: il problema è nella configurazione, non nel software.
Per le case automobilistiche, è probabile che ci sia una revisione interna dei sistemi di identità e una verifica che le console di sviluppo siano state rimosse da tutti gli ambienti di produzione. Anche i regolatori potrebbero iniziare a fare domande: la sicurezza dei veicoli connessi è sempre più nel mirino delle autorità.
Per chi possiede un'auto connessa, il rischio immediato è basso (i due marchi hanno chiuso il buco in due ore), ma il messaggio è chiaro: la catena di sicurezza di un'auto moderna è lunga e fragile. Una password dimenticata in un server di identità può mettere in pericolo migliaia di veicoli.
📰 Fonti
- The Hacker News — Default 'admin:admin' Server Password Helps Researchers Hack Two Automakers, Unlock and Start Cars
- thehackernews.com — Default 'admin:admin' Server Password Helps Researchers Hack Two Automakers, Unlock and Start Cars
- pasqualepillitteri.it — Default admin password let researchers hack two automakers and unlock cars remotely
- cybernews.com — Two carmakers hacked using default “admin” password: researchers unlocked and started cars remotely
- mallory.ai — ForgeRock Misconfigurations at Two Automakers Enabled Account Takeover and Remote Car Control | Mallory
- dev.to — AXEC Cyber Security Weekly #4: Identity Bypass and Agentic Automation Turn Small Gaps Into Enterprise Incidents - DEV Community