Il Cert-AgID scopre un clone del portale INPS pensato per rubare dati e soldi. La trappola sfrutta app fasulle e tecniche collaudate di phishing: ecco come riconoscerla e proteggersi.
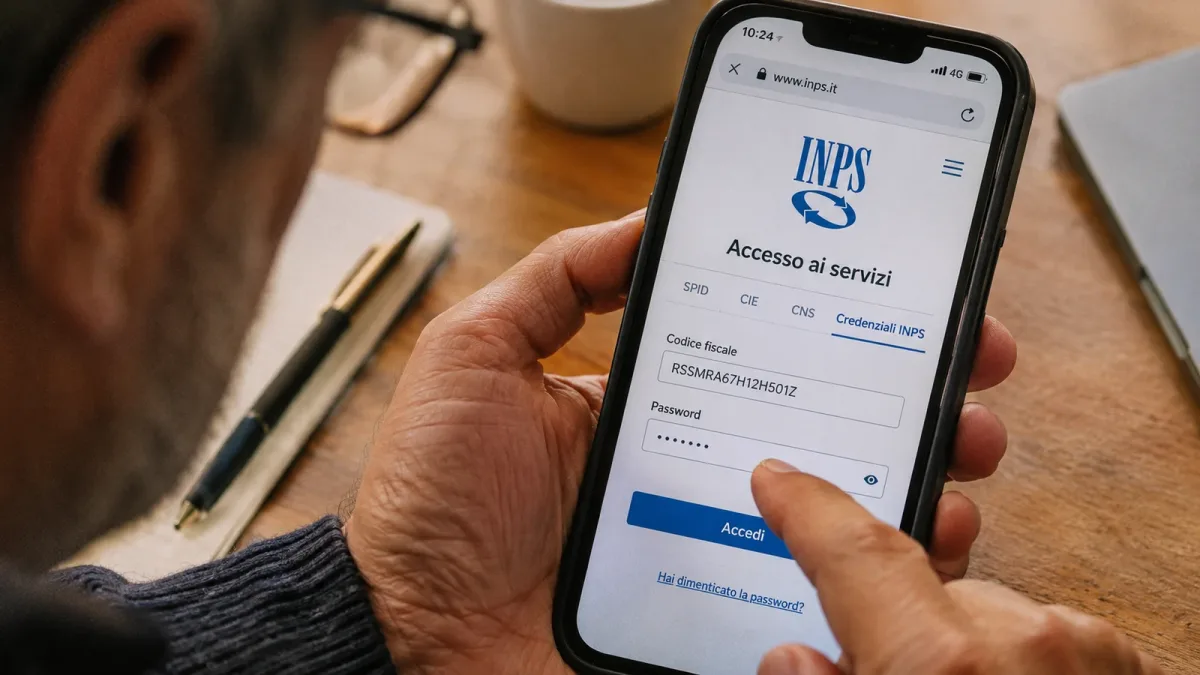
A novembre il Cert-AgID, il gruppo di sicurezza informatica dell'Agenzia per l'Italia digitale, ha intercettato un sito web che copiava alla perfezione il portale dell'INPS. Non era una copia approssimativa: loghi, colori, struttura della pagina, persino il dominio erano stati costruiti per ingannare chi naviga da smartphone in fretta. Secondo la segnalazione, il sito era ancora in fase di preparazione quando è stato scoperto, ma la sua architettura rivelava un piano ben preciso: abituare gli utenti Android a installare app malevole e rubare credenziali bancarie.
Chi
Il Cert-AgID è la struttura italiana dedicata alla risposta agli incidenti di sicurezza informatica. Dipende dall'Agenzia per l'Italia Digitale e coordina le segnalazioni di minacce cyber che riguardano le infrastrutture critiche e i servizi pubblici. In questo caso, ha identificato e segnalato il falso sito prima che potesse causare danni su larga scala.
Cosa è successo
Il dominio fraudolento era stato registrato appena due giorni prima della scoperta. Riprendeva il nome dell'INPS aggiungendovi "Italy", una scelta calcolata per sembrare credibile al primo sguardo, soprattutto su uno schermo piccolo durante una navigazione veloca. La pagina non richiedeva un'imitazione perfetta nei dettagli: bastava dare all'utente l'impressione di trovarsi in un posto familiare.
Al centro della pagina compariva l'invito a scaricare una presunta app INPS Mobile versione 4.12.0. Il file non passava dal Google Play Store, ma veniva offerto come download diretto dal sito. Questo è il passaggio cruciale: il sito spiegava agli utenti come abilitare su Android l'installazione di APK da fonti sconosciute, cioè file scaricati direttamente dal web, aggirando una protezione di base del sistema operativo.
Gli analisti hanno scoperto anche un bot Telegram collegato all'infrastruttura della truffa. Questo strumento permetteva ai gestori dell'operazione di caricare o sostituire da remoto il file offerto sul sito. In altre parole: l'APK che oggi appariva innocuo potrebbe essere rimpiazzato in qualsiasi momento da un malware vero e proprio, senza cambiare l'aspetto della pagina e senza segnali evidenti per gli utenti.
Il sistema era costruito per scegliere con cura le vittime: dai rilievi tecnici risultava una priorità per gli indirizzi IP italiani, mentre alcuni strumenti automatici di analisi venivano bloccati per ridurre il rischio di essere scoperti. A chi gestiva la campagna arrivavano, tramite Telegram, informazioni sui visitatori: IP, posizione approssimativa e browser utilizzato. Nel codice del bot comparivano commenti in lingua russa, un indizio che gli esperti trattano con prudenza, poiché da solo non basta per attribuire l'attacco a un Paese o a un gruppo preciso.
Perché è importante
Questa scoperta si inserisce in un contesto più ampio di truffe mirate ai cittadini italiani. Negli ultimi mesi circolano anche campagne di smishing (phishing via SMS) che sfruttano il nome dell'INPS per indurre le persone a cliccare su link e inserire dati bancari. Il meccanismo è sempre simile: un messaggio urgente, una cifra irrisoria (spesso 6-7 euro), un conto alla rovescia, e poi la richiesta di numero della carta, scadenza e CVV.
Ciò che rende pericolosa questa particolare scoperta è la sofisticazione tecnica. Non si tratta di un semplice sito clonato: il sistema era progettato per distribuire malware su larga scala, con la capacità di modificare il payload in tempo reale. Una volta che un utente abilita l'installazione da fonti sconosciute, un'app malevola può chiedere permessi molto invasivi: accesso agli SMS, alle notifiche, alle funzioni di accessibilità, fino alla possibilità di intercettare codici di sicurezza o seguire le attività dell'utente.
Sul telefono passano ormai conti correnti, messaggi di lavoro, documenti e identità digitale. Perdere il controllo del dispositivo significa esporre tutto questo a chi gestisce l'operazione. Il danno non è limitato al furto di una password: è il controllo totale del dispositivo.
Cosa aspettarsi
La scoperta del Cert-AgID suggerisce che questa campagna era ancora in fase di allestimento. È probabile che il dominio sia stato disattivato rapidamente dopo la segnalazione, ma i truffatori potrebbero rilanciare l'operazione con indirizzi e testi aggiornati. Le campagne di phishing mirate all'INPS tendono a ripetersi con cadenza regolare, soprattutto in periodi legati a scadenze fiscali o comunicazioni istituzionali.
Per riconoscere la trappola, la regola è semplice: le app dell'INPS vanno scaricate solo dal Google Play Store o dal sito ufficiale digitato a mano nel browser. Non bisogna fidarsi di link ricevuti via SMS, email o chat, anche se il messaggio sembra urgente. Un campanello d'allarme molto chiaro è la richiesta di abilitare l'installazione da fonti sconosciute: un'app istituzionale non dovrebbe chiedere un passaggio del genere per funzionare.
Chi avesse già scaricato il file deve rimuoverlo subito, controllare nelle impostazioni Android quali permessi sono stati concessi e, se necessario, farsi aiutare da un tecnico. È consigliabile anche avviare una scansione con Google Play Protect o con un antivirus affidabile, cambiare le password dei servizi più delicati e controllare eventuali accessi anomali.
La Polizia Postale rimane il canale appropriato per segnalare questi tentativi di truffa. Ogni segnalazione contribuisce al blocco dei domini fraudolenti, anche se questi rispuntano di continuo con indirizzi aggiornati. In casi come questo, la prudenza non è un dettaglio: è la distanza tra un falso sito e un furto di dati.
📰 Fonti
- Webnews — È identico al sito dell’INPS ma racchiude una trappola: conti svuotati e dati rubati
- webnews.it — È identico al sito dell'INPS ma racchiude una trappola: conti svuotati ...
- libero.it — L’SMS sul contributo non pagato è una trappola: attenzione alla truffa Inps
- torinocronaca.it — Finti messaggi dell'Inps: la trappola svuota-conti che fa leva sui contributi arretrati - Torino Cronaca - Notizie da Torino e Piemonte
- webnews.it — L'allarme della Polizia Postale per la nuova truffa che circola online
- instagram.com — Bluermes Comunicazione Integrata (@bluermescomunicazione)